Позначка: кібербезпека

  • ШІ під забороною: як заяви про ризики обернулися проблемами для одного з лідерів галузі

    ШІ під забороною: як заяви про ризики обернулися проблемами для одного з лідерів галузі

    Одна з найвідоміших компаній у сфері штучного інтелекту Anthropic опинилася в центрі масштабної дискусії щодо майбутнього регулювання ШІ-технологій. Як з’ясувало видання Financial Times, у своїх публічних комунікаціях компанія значно частіше за конкурентів наголошувала на ризиках, загрозах та необхідності державного контролю над штучним інтелектом. Частина представників технологічної індустрії вважає, що саме така стратегія могла вплинути на рішення влади США обмежити використання найновіших моделей Anthropic за межами країни.

    За даними Financial Times, у 2026 році Anthropic використовувала терміни, пов’язані з ризиками, небезпеками, обмеженнями та регулюванням штучного інтелекту приблизно у вісім разів частіше, ніж OpenAI. Видання проаналізувало офіційні заяви компаній, блоги, інтерв’ю керівників, публікації в соціальних мережах та інші відкриті матеріали.

    Результати дослідження показали помітну різницю у підходах до комунікації. Якщо в матеріалах Anthropic на кожну тисячу слів припадало близько п’яти згадок про ризики, регулювання або обмеження, то в OpenAI цей показник становив лише 0,6 згадки.

    Для аналізу журналісти використали спеціальний перелік ключових слів, серед яких були терміни «ризик», «небезпечний», «вразливість», «шкідливий», «запобіжник» та інші подібні формулювання.

    Зокрема, лише слово «ризик» у публічних матеріалах Anthropic за 2026 рік згадувалося 336 разів. Для порівняння, в OpenAI цей показник становив лише 30 згадок. Термін «запобіжник» компанія Даріо Амодеї використала 121 раз, тоді як OpenAI – 33 рази. Слово «вразливість» з’являлося у комунікаціях Anthropic 128 разів проти лише десяти випадків у конкурентів.

    Після того як Міністерство торгівлі США запровадило експортні обмеження щодо новітніх моделей Anthropic – Mythos і Fable – частина експертів почала відкрито звинувачувати компанію у тому, що вона сама сприяла появі таких заборон.

    Найгучніше висловився один із піонерів сучасного штучного інтелекту, головний науковий співробітник Meta Ян ЛеКун. Він розкритикував керівництво Anthropic за надмірне наголошення на потенційних загрозах технології та назвав таку риторику «нагнітанням страхів».

    На його думку, саме постійні заяви про небезпеку надпотужного ШІ могли вплинути на рішення американських регуляторів обмежити поширення моделей компанії за кордоном.

    До критиків такого підходу раніше приєднувався і глава OpenAI Сем Альтман. Під час одного з подкастів він іронічно коментував заяви про надзвичайну небезпечність нових моделей штучного інтелекту.

    За словами Альтмана, повідомлення в стилі «ми створили бомбу і зараз скинемо її вам на голову» можуть бути ефективним маркетинговим інструментом, однак не завжди допомагають формувати збалансоване бачення технології.

    Anthropic, своєю чергою, давно будує власну репутацію саме навколо безпеки штучного інтелекту. Компанія була заснована колишніми співробітниками OpenAI та з перших днів роботи наголошувала на необхідності відповідального розвитку ШІ.

    Генеральний директор компанії Даріо Амодеї регулярно виступає із закликами до більш активного державного контролю над галуззю. Anthropic також систематично публікує дослідження про потенційні ризики надпотужних моделей та можливі наслідки їхнього використання.

    За кілька днів до введення експортних обмежень Амодеї оприлюднив великий блог, у якому критикував повільну реакцію регуляторів на стрімкий розвиток штучного інтелекту.

    У своєму матеріалі він зазначив, що останні місяці продемонстрували як величезний потенціал нових моделей, так і їхню здатність створювати реальні загрози для кібербезпеки, фінансової системи, критичної інфраструктури та національної безпеки.

    Особливу увагу він приділив моделі Mythos, яку компанія позиціонує як один із найпотужніших інструментів для виявлення критичних кіберзагроз і складних вразливостей у програмному забезпеченні.

    Саме Mythos разом із моделлю Fable опинилися під дією нових американських обмежень.

    Наприкінці минулого тижня Міністерство торгівлі США заборонило доступ до цих систем для іноземних громадян. Рішення викликало значний резонанс у технологічній спільноті та стало предметом активних дискусій щодо майбутньої політики Вашингтона у сфері штучного інтелекту.

    Особливість ситуації полягає в тому, що спочатку сама Anthropic добровільно обмежувала доступ до Mythos через потенційні ризики використання моделі. Компанія співпрацювала з державними структурами США та тестувала систему в обмеженому режимі для окремих організацій.

    Лише на початку червня доступ було частково розширено, однак невдовзі уряд США запровадив уже офіційні експортні обмеження.

    Аналітична платформа AlphaSense назвала Mythos однією з найбільш обговорюваних моделей штучного інтелекту у світі цього року. Пік інтересу до неї спостерігався після презентації у квітні та вдруге – після оголошення про заборону експорту.

    Ситуацію додатково ускладнює те, що відносини між Anthropic та американською владою залишаються напруженими вже кілька місяців. Раніше між сторонами виникали суперечки щодо використання ШІ у сфері державного спостереження та автономних бойових систем.

    У лютому Пентагон навіть включив компанію до переліку ризиків для національної безпеки в окремих ланцюгах постачання. Наразі Anthropic оскаржує це рішення у судовому порядку.

    Попри критику, компанія продовжує наполягати, що питання безпеки повинні залишатися головним пріоритетом у розвитку штучного інтелекту. Водночас історія з Mythos і Fable демонструє, наскільки складним стає баланс між інноваціями, безпекою та державним регулюванням у нову епоху розвитку ШІ.
  • Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

    Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

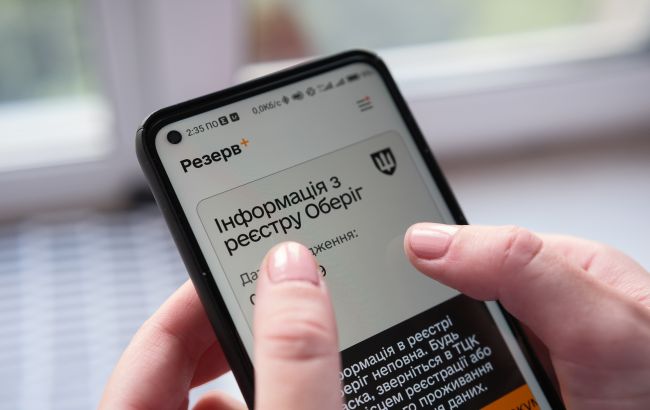
    Служба безпеки України спільно з Національною поліцією повідомили про ліквідацію масштабного хакерського угруповання, яке створило та поширювало фейкову копію державного мобільного застосунку “Резерв+”. За даними правоохоронців, зловмисники організували повноцінну онлайн-платформу, що зовні повністю імітувала офіційний сервіс Міністерства оборони України, і на її основі побудували платну схему доступу, яка дозволяла користувачам втручатися у власні військово-облікові дані та формувати неправдиві електронні документи.

    За інформацією СБУ, доступ до підробленого сервісу коштував близько 1200 гривень на місяць, а схема працювала за моделлю підписки, де користувачі отримували логін і пароль до “особистого кабінету”, який імітував функціонал державного застосунку. У цьому кабінеті, як стверджують слідчі, можна було змінювати дані про військовий облік, а також формально “вносити” інформацію про відстрочку від призову, яка в реальності не мала жодної юридичної сили, але використовувалася для створення підроблених електронних документів.

    Правоохоронці зазначають, що ключовим елементом схеми була максимальна візуальна схожість із офіційним “Резерв+”, що дозволяло вводити в оману користувачів і створювати ілюзію легітимності операцій. Надалі ці дані, за версією слідства, використовувалися деякими особами для пред’явлення під час перевірок представникам територіальних центрів комплектування та співробітникам поліції, що фактично становило спробу використання підроблених цифрових документів у правовому полі.

    За попередньою інформацією кіберпідрозділів, у системі фейкового застосунку було зареєстровано понад 4 тисячі користувачів, що свідчить про масштабність нелегальної інфраструктури та наявність стабільного попиту на подібні послуги. Слідство вважає, що організатори не лише створили технічну копію державного сервісу, але й вибудували систему регулярного доходу з абонентською платою, технічною підтримкою та оновленням функціоналу.

    Операцію з викриття та припинення діяльності угруповання провели кіберфахівці СБУ разом із Департаментом кіберполіції. Обшуки відбулися у Києві, Рівному та Черкасах, де проживали та працювали ймовірні учасники схеми. Під час слідчих дій було вилучено комп’ютерну техніку, серверне обладнання, мобільні телефони, носії інформації, а також банківські картки та SIM-картки, які можуть містити дані про фінансові операції та адміністрування сервісу. Одночасно з цим фейковий застосунок був заблокований на всіх виявлених ресурсах.

    У СБУ повідомили, що двом затриманим уже оголошено про підозру. Їм інкримінують перешкоджання законній діяльності Збройних сил України в особливий період та підроблення офіційних документів, вчинене за попередньою змовою групою осіб. Максимальна санкція за цими статтями передбачає до восьми років позбавлення волі.

    Правоохоронці наголошують, що подібні схеми становлять не лише фінансову або кіберзагрозу, а й потенційний ризик для системи військового обліку в умовах воєнного стану, оскільки можуть використовуватися для масового введення в оману громадян та підриву довіри до державних цифрових сервісів. У СБУ підкреслюють, що будь-які спроби копіювання або зламу державних застосунків з метою отримання неправомірної вигоди будуть жорстко припинятися.

    Паралельно кіберполіція нагадує, що в Україні зберігається високий рівень кіберзагроз, зокрема через фішингові атаки, розсилки фейкових повідомлень від імені державних установ та використання шкідливого програмного забезпечення для викрадення особистих даних і банківської інформації громадян.

  • Військовим повністю перекриють доступ до казино

    Військовим повністю перекриють доступ до казино

    В Україні запроваджують нову систему автоматичного обмеження доступу військовослужбовців до азартних ігор, яка передбачає блокування реєстрації та входу до онлайн-казино у разі виявлення відповідності даних користувача у державних реєстрах. Відповідне рішення ухвалив Кабінет міністрів України з метою зменшення ризиків ігрової залежності серед військових та посилення соціального захисту категорій, які перебувають у зоні підвищеного стресового навантаження через участь у бойових діях.

    Про це повідомив голова Державного агентства з контролю грального та лотерейного бізнесу Геннадій Новіков, зазначивши, що новий механізм буде працювати повністю автоматизовано під час ідентифікації користувача в гральних системах. Йдеться про те, що кожна спроба входу до онлайн-казино або авторизації на платформі азартних ігор проходитиме перевірку через державні бази даних у режимі реального часу.

    Система перевірятиме користувача одразу за двома напрямами: перший — це реєстр осіб, яким законодавчо обмежено доступ до азартних ігор, другий — спеціальний реєстр військовослужбовців, який наразі перебуває на етапі розробки Міністерством оборони України. У випадку збігу персональних даних із будь-якою з цих баз доступ до грального сервісу буде автоматично заблоковано без додаткових дій з боку оператора або самого користувача.

    Важливою частиною нової системи є те, що оператори азартних ігор не отримуватимуть інформації про те, з якого саме реєстру надійшло обмеження. Це рішення покликане забезпечити додатковий рівень захисту персональних даних та уникнути можливих зловживань або дискримінації за джерелом перевірки. Таким чином, система працюватиме як «чорна скринька», яка лише фіксує факт невідповідності без розкриття деталей.

    Технічну реалізацію проєкту забезпечуватиме державна платформа обміну даними «Трембіта» у співпраці з компанією PlayCity та Міністерством оборони України. Саме через цей канал відбуватиметься швидка синхронізація між реєстрами та гральними платформами, що дозволить здійснювати перевірку практично миттєво під час кожної спроби входу користувача.

    Запровадження такого механізму є частиною ширшої державної політики щодо регулювання грального бізнесу та мінімізації соціальних ризиків, пов’язаних із розвитком азартних ігор. Паралельно держава посилює боротьбу з нелегальним сегментом ринку, який продовжує функціонувати поза ліцензійним контролем. До цього процесу залучені РНБО, Національний банк України, НКЕК, Держспецзв’язку та правоохоронні органи, які координують заходи з блокування незаконних онлайн-казино та підпільних гральних закладів.

    Окрему увагу уряд приділяє дослідженню впливу азартних ігор на різні соціальні групи. Наразі в Україні триває масштабне соціологічне дослідження, ініційоване державними структурами та Міністерством цифрової трансформації, яке має оцінити рівень залежності та поведінкові ризики серед військових, молоді та внутрішньо переміщених осіб. Отримані дані планують використати для подальшого вдосконалення регуляторної політики.

    Водночас у сфері грального бізнесу тривають дискусії щодо ефективності таких обмежень. Представники профільної індустрії застерігають, що надмірне регулювання може призвести до зростання частки тіньового ринку, який вже сьогодні становить значну частину всієї галузі. За оцінками деяких міжнародних досліджень, нелегальний сегмент може охоплювати понад половину ринку азартних ігор в Україні, що створює додаткові виклики для державного контролю.

    Таким чином, нова система блокування доступу військових до азартних ігор є частиною комплексної реформи ринку, яка поєднує соціальний захист, цифрову ідентифікацію та посилення контролю за гральною індустрією, водночас викликаючи дискусії щодо балансу між безпекою, свободою користувачів і ризиками розвитку нелегального сектору.

  • Україна під кіберзахистом ЄС: Брюссель відкрив доступ до екстреної допомоги

    Україна під кіберзахистом ЄС: Брюссель відкрив доступ до екстреної допомоги

    Україну офіційно включено до Резерву кібербезпеки Європейського Союзу, що відкриває для держави новий рівень доступу до екстреної технічної допомоги у випадку масштабних кіберінцидентів і фактично інтегрує її у спільну європейську систему швидкого реагування на цифрові загрози. Відповідне рішення ухвалила Рада Європейського Союзу, а про запуск механізму та його розширення на Україну повідомили в Європейській комісії, наголосивши на посиленні стратегічної кіберспівпраці з партнерами, які стикаються з постійним тиском у цифровому просторі.

    Резерв кібербезпеки ЄС є частиною ширшої архітектури цифрової оборони Євросоюзу і функціонує як інструмент оперативного реагування на серйозні або транскордонні кібератаки. Його робота координується Європейським агентством з кібербезпеки ENISA, яке відповідає за залучення перевірених приватних постачальників кіберпослуг, здатних у найкоротші терміни підключатися до інцидентів у державах-членах або країнах-партнерах. Йдеться про експертні команди реагування, які можуть допомагати у локалізації атак, відновленні зламаних систем, аналізі шкідливого програмного забезпечення та посиленні захисту критичної інфраструктури.

    Фактично цей механізм створений для того, щоб у разі масштабної кібератаки жодна країна не залишалася наодинці з кризою цифрової безпеки. Україна, яка вже протягом багатьох років перебуває під постійним кібертиском, зокрема з боку Росії, отримує через це рішення додатковий інструмент швидкого доступу до європейських ресурсів кіберзахисту. У разі потреби держава зможе активувати екстрену підтримку і залучати фахівців ЄС для реагування на інциденти державного масштабу або атаки на критичні системи, включно з енергетикою, зв’язком, державними реєстрами чи фінансовими сервісами.

    У Європейській комісії підкреслюють, що розширення Резерву на Україну є частиною більш широкої стратегії зміцнення цифрової безпеки всього європейського простору та його партнерів. В Брюсселі зазначають, що сучасні кіберзагрози не мають кордонів, а отже відповідь на них також має бути спільною і скоординованою. У цьому контексті Україна розглядається як один із ключових партнерів ЄС у сфері кіберстійкості, який має значний практичний досвід протидії масованим атакам і може одночасно отримувати і передавати експертизу.

    Виконавча віцепрезидентка Європейської комісії з питань технологічного суверенітету, безпеки та демократії Генна Вірккунен заявила, що включення України до Резерву кібербезпеки ЄС є проявом спільної відповідальності та солідарності у цифровій сфері. За її словами, у час, коли кібератаки стали постійним інструментом політичного та військового тиску, особливо важливо формувати єдиний простір реагування, де партнери можуть швидко допомагати одне одному без бюрократичних затримок і технічних бар’єрів.

    Європейський Резерв кібербезпеки вже використовується як інструмент швидкого реагування всередині ЄС, а також поступово розширюється на країни-партнери. Раніше до нього була включена Молдова, яка приєдналася у 2024 році в межах європейського Закону про кіберсолідарність. Розширення на Україну продовжує цю логіку формування спільного цифрового простору безпеки, де критична інфраструктура різних держав захищається за єдиними стандартами і за підтримки спільних ресурсів.

    Для України це рішення має не лише технічне, але й політичне значення, оскільки воно фактично підтверджує поглиблення інтеграції держави у безпекові та цифрові механізми ЄС. Йдеться про поступове наближення до стандартів кіберзахисту Євросоюзу, підвищення стійкості державних систем і створення додаткових гарантій швидкого реагування у кризових ситуаціях. У практичному вимірі це означає, що Україна отримує ще один рівень підтримки у протидії кіберзагрозам, які в умовах сучасної війни часто супроводжують і доповнюють військові дії.

    Таким чином, включення України до Резерву кібербезпеки ЄС можна розглядати як черговий крок у формуванні спільної європейської системи безпеки, де цифровий вимір стає таким же важливим, як і традиційна оборона. Це рішення закріплює роль України як активного учасника європейської кібербезпекової архітектури та підкреслює зростаючу взаємозалежність у сфері захисту від сучасних цифрових загроз.

  • Зеленський затвердив нову концепцію боротьби з тероризмом

    Зеленський затвердив нову концепцію боротьби з тероризмом

    Президент України Володимир Зеленський підписав указ, яким увів у дію рішення Ради національної безпеки і оборони України від 6 квітня 2026 року про затвердження нової Концепції боротьби з тероризмом в Україні. Документ визначає стратегічні підходи держави до протидії сучасним терористичним загрозам, окреслює ключові виклики національній безпеці та встановлює пріоритети розвитку загальнодержавної системи боротьби з тероризмом в умовах триваючої війни та посилення гібридних загроз.

    Відповідний указ набув чинності з моменту його офіційного оприлюднення. Нова концепція має стати одним із базових документів у сфері національної безпеки, на який спиратимуться державні органи під час формування політики протидії терористичним загрозам, координації дій силових структур та розвитку системи захисту громадян і критичної інфраструктури.

    У документі наголошується, що головною метою концепції є забезпечення ефективної реалізації державної політики у сфері боротьби з тероризмом, а також створення умов для своєчасного виявлення, попередження та нейтралізації загроз, які можуть становити небезпеку для держави, суспільства та громадян. Влада прагне сформувати комплексну систему реагування, здатну працювати як в умовах відкритої воєнної агресії, так і в умовах прихованих терористичних дій, інформаційних атак та кіберзагроз.

    Особливу увагу в концепції приділено трансформації характеру терористичних загроз у XXI столітті. Якщо раніше тероризм асоціювався переважно з діяльністю окремих екстремістських угруповань, то нині, як зазначається в документі, окремі держави можуть використовувати терористичні методи як елемент своєї зовнішньої політики та військової стратегії. Саме тому Україна розглядає боротьбу з тероризмом значно ширше, ніж лише протидію діяльності окремих організацій чи осіб.

    У концепції прямо зазначено, що одним із головних зовнішніх чинників терористичних загроз для України є гібридна війна, яку веде Росія. Документ визначає Росію як державу-агресора та державу, яка використовує елементи терористичної діяльності для досягнення своїх військово-політичних цілей. Серед таких інструментів називаються ракетні удари по цивільній інфраструктурі, атаки безпілотниками, диверсійна діяльність, інформаційно-психологічні операції, кібератаки, а також використання підконтрольних збройних формувань і незаконних воєнізованих структур.

    Автори концепції підкреслюють, що поєднання військової агресії та терористичних методів створює довгострокову системну загрозу національній безпеці України. Особливо небезпечними визнаються удари по енергетичній інфраструктурі, транспортній системі, об’єктах водопостачання, медичних закладах та інших елементах критичної інфраструктури, від функціонування яких залежить життєдіяльність держави та безпека населення.

    Окремий розділ документа присвячений кібертероризму, який останніми роками став одним із найсерйозніших викликів для багатьох держав світу. В умовах цифровізації економіки та державного управління кібератаки можуть спричиняти не менші наслідки, ніж традиційні диверсії. Саме тому концепція передбачає подальше посилення кіберзахисту державних установ, енергетичних компаній, фінансового сектору та інших важливих об’єктів. Також наголошується на необхідності розвитку сучасних систем моніторингу кіберзагроз і підготовки висококваліфікованих фахівців у сфері кібербезпеки.

    Значна увага приділяється удосконаленню роботи державних органів, які відповідають за протидію тероризму. Йдеться про посилення координації між правоохоронними органами, спецслужбами, військовими структурами, органами місцевої влади та іншими суб’єктами системи безпеки. Влада планує підвищити рівень обміну інформацією між різними відомствами, удосконалити механізми реагування на надзвичайні ситуації та забезпечити більш ефективне використання наявних ресурсів.

    У концепції також передбачено розвиток системи прогнозування терористичних загроз. Держава планує активніше використовувати аналітичні інструменти, технології обробки великих масивів даних та сучасні методи розвідки для виявлення потенційних ризиків ще до того, як вони переростуть у реальні загрози. Особливий акцент робиться на превентивних заходах, адже запобігання терористичним актам визнається більш ефективним підходом, ніж ліквідація їхніх наслідків.

    Документ також передбачає розширення міжнародного співробітництва у сфері безпеки. Україна має намір поглиблювати взаємодію з партнерами з Європи та Північної Америки, міжнародними організаціями та спеціалізованими структурами, які займаються питаннями боротьби з тероризмом. Це стосується обміну розвідувальною інформацією, проведення спільних навчань, координації санкційної політики та запровадження нових механізмів реагування на сучасні загрози.

    Експерти зазначають, що ухвалення нової концепції відображає зміну безпекової реальності, в якій перебуває Україна після початку повномасштабного вторгнення. Масовані атаки на цивільні об’єкти, використання безпілотників, кібератаки та інформаційні операції фактично розширили традиційне розуміння тероризму та вимагають від держави нових підходів до захисту населення.

    В умовах війни питання протидії тероризму дедалі тісніше пов’язується із загальною обороноздатністю країни, стійкістю критичної інфраструктури та здатністю держави забезпечувати безперервне функціонування економіки навіть під час масштабних атак. Саме тому нова Концепція боротьби з тероризмом розглядається як один із ключових стратегічних документів, який визначатиме розвиток української системи безпеки у найближчі роки та стане основою для подальшого вдосконалення законодавства, роботи спецслужб і механізмів захисту громадян від сучасних загроз.

  • Фейкові “графіки відключень” масово розсилають українцям

    Фейкові “графіки відключень” масово розсилають українцям

    Зловмисники в Україні розгорнули нову масштабну хвилю кібершахрайства, використовуючи тему можливих відключень електроенергії як прикриття для поширення шкідливого програмного забезпечення. Громадянам масово надходять фейкові електронні листи, оформлені під офіційні повідомлення від імені НЕК «Укренерго», у яких нібито містяться графіки відключень світла або квитанції для оплати електроенергії.

    Про це повідомляє Центр протидії дезінформації (ЦПД), який зафіксував різке зростання подібних атак і попередив про високий рівень загрози для користувачів. За даними фахівців, головна мета цієї кампанії — отримання доступу до персональних пристроїв українців, викрадення логінів і паролів, а також банківських даних та іншої конфіденційної інформації.

    За інформацією ЦПД, шахрайські листи ретельно стилізовані під офіційні повідомлення державної енергетичної компанії. Зловмисники використовують підроблені або схожі електронні адреси, зокрема варіації домену, що імітують офіційний ресурс НЕК «Укренерго». У тексті повідомлень користувачів закликають терміново відкрити вкладений файл, який нібито містить актуальний графік відключень або рахунок для оплати послуг.

    Саме вкладення є ключовим елементом атаки — після його відкриття на пристрій встановлюється шкідливе програмне забезпечення, яке може непомітно збирати дані користувача, отримувати доступ до файлів, паролів, месенджерів та навіть банківських застосунків.

    Фахівці з кібербезпеки встановили, що ця кампанія має ознаки організованої операції, яка, за попередніми оцінками, може здійснюватися з території Російської Федерації. Експерти зазначають, що подібні атаки є частиною ширшої гібридної війни, спрямованої не лише на енергетичну інфраструктуру України, а й на інформаційний та психологічний тиск на населення.

    У НЕК «Укренерго» офіційно заявили, що компанія не здійснює розсилку графіків відключень електроенергії чи квитанцій електронною поштою. Уся актуальна інформація щодо можливих обмежень електропостачання публікується виключно через офіційний сайт компанії та перевірені державні канали комунікації.

    Енергетики наголошують, що будь-які листи з подібними вкладеннями або проханнями терміново завантажити файл слід розцінювати як потенційно небезпечні. Громадян закликають не переходити за посиланнями, не відкривати вкладення і негайно видаляти такі повідомлення, не вступаючи у контакт із відправником.

    Окремо підкреслюється, що шахраї використовують соціально чутливі теми, зокрема енергетичну ситуацію в країні, щоб підвищити рівень довіри до своїх повідомлень. Тематика відключень світла обрана невипадково — вона викликає у населення підвищену увагу та змушує користувачів діяти швидше, без належної перевірки інформації.

    У Центрі протидії дезінформації наголошують, що це лише один із елементів ширшої кампанії кіберзагроз, які останнім часом активізувалися проти України. Паралельно фіксуються спроби створення фейкових сайтів державних сервісів, підроблених мобільних застосунків та шахрайських сторінок у соціальних мережах.

    Зокрема, раніше команда державного сервісу «Дія» повідомляла про появу сайтів-клонів, які майже повністю копіювали інтерфейс офіційної платформи. Їх мета — змусити користувачів ввести особисті дані або встановити шкідливі програми під виглядом оновлень чи перевірки облікового запису.

    Фахівці з кібербезпеки також звертають увагу на те, що сучасні шахраї дедалі частіше використовують технології штучного інтелекту для створення більш переконливих текстів, підробки стилю офіційних повідомлень і навіть генерації реалістичних електронних листів. Це ускладнює розпізнавання атак навіть для досвідчених користувачів.

    Окрему загрозу становить поширення подібних повідомлень у месенджерах, де користувачі схильні більше довіряти отриманій інформації. У деяких випадках шахраї маскуються під знайомі контакти або використовують зламані акаунти для розсилки шкідливих файлів.

    Кіберексперти наголошують, що базові правила цифрової гігієни залишаються найефективнішим способом захисту. Серед них — перевірка адреси відправника, уникнення відкриття вкладень із невідомих джерел, використання антивірусного програмного забезпечення та офіційних каналів отримання інформації.

    У разі отримання підозрілих листів фахівці радять не реагувати на них, не вступати в переписку з відправником і за можливості повідомляти про такі випадки до відповідних служб кібербезпеки.

    Таким чином, нова хвиля шахрайських розсилок із фейковими «графіками відключень» є частиною системної кіберкампанії, спрямованої на українських користувачів. Вона поєднує елементи соціальної інженерії, технічного шкідливого програмного забезпечення та інформаційного тиску, використовуючи актуальну для населення тему енергетичної стабільності як головний інструмент впливу.

  • Путін у паніці відключав власні камери: штучний інтелект відкрив несподівану «дірку» в безпеці Кремля

    Путін у паніці відключав власні камери: штучний інтелект відкрив несподівану «дірку» в безпеці Кремля

    Російські спецслужби були змушені тимчасово відключити частину спеціальної системи відеоспостереження, яка використовується для охорони Володимира Путіна та найближчого оточення. Причиною стала нова загроза, яка налякала Кремль більше, ніж традиційні кібератаки чи диверсійні операції. Йдеться про стрімкий розвиток штучного інтелекту, здатного перетворювати звичайні камери спостереження на потужний інструмент розвідки. Про це повідомляє Financial Times із посиланням на джерела, обізнані з ситуацією.

    За даними видання, тривогу в Москві викликала нещодавня операція проти вищого керівництва Ірану, під час якої ізраїльська розвідка використала масиви відеоданих із дорожніх камер Тегерана для відстеження пересувань високопоставлених чиновників. Саме після цього російські силовики почали термінову перевірку власних систем безпеки.

    Financial Times стверджує, що російські спецслужби навіть тимчасово зупинили роботу окремої спеціальної системи відеоспостереження, яка не пов’язана із загальноміською мережею камер Москви. Повернути її до роботи дозволили лише після додаткового аудиту та спроб максимально ізолювати систему від зовнішніх мереж і потенційного несанкціонованого доступу.

    Особливий страх у Кремлі викликав саме спосіб проведення операції проти іранського керівництва. За інформацією FT, ізраїльські спецслужби роками збирали інформацію з міської мережі камер Тегерана. Отримані дані дозволили створити так званий «патерн життя» — детальну карту переміщень, звичок, маршрутів охорони та контактів високопосадовців. У результаті розвідка змогла визначити точний час і місце проведення закритої наради за участю верхівки іранського режиму.

    Фахівці пояснюють, що сучасні алгоритми штучного інтелекту кардинально змінили можливості аналізу відеоінформації. Якщо раніше співробітникам спецслужб доводилося вручну переглядати години записів або використовувати обмежені системи розпізнавання облич, то нині алгоритми можуть аналізувати мільйони годин відео практично в реальному часі.

    Ба більше, нові технології здатні знаходити не лише конкретних людей або автомобілі. ШІ навчився визначати моделі поведінки. Наприклад, алгоритм може виявити людину, яка регулярно змінює зовнішність, користується різними транспортними засобами або часто з’являється поруч із певними об’єктами. Саме такі поведінкові закономірності дозволяють спецслужбам встановлювати зв’язки між людьми та прогнозувати їхні подальші дії.

    Financial Times зазначає, що новітні системи вже дозволяють працювати з відео майже так само, як із пошуковими системами. Аналітик може поставити текстовий запит на кшталт: «знайти всіх людей, які передавали пакети в певному районі протягом останнього місяця» або «показати автомобілі, які регулярно супроводжували конкретний кортеж». Раніше виконання подібного завдання могло займати тижні, тепер — лічені хвилини.

    Для Росії ця проблема має особливе значення. Країна створила одну з найбільших систем відеоспостереження у світі. Лише в Москві працюють сотні тисяч камер, багато з яких інтегровані з технологіями розпізнавання облич. Російська влада активно використовувала ці інструменти для контролю протестів, пошуку підозрюваних та стеження за громадянами. Тепер же виявилося, що ця ж система потенційно може стати джерелом інформації для іноземних спецслужб.

    Додатковим фактором занепокоєння стали численні випадки проникнення у російські цифрові системи. Західні медіа та аналітичні центри неодноразово повідомляли про успішні операції українських кіберфахівців та хакерських груп, які отримували доступ до внутрішніх російських ресурсів. На цьому тлі навіть добре захищені мережі відеоспостереження почали розглядатися як потенційна вразливість.

    Експерти вважають, що історія з Кремлем демонструє глобальну зміну правил гри у сфері безпеки. Ще кілька років тому масове відеоспостереження сприймалося як перевага держави над громадянами. Сьогодні ж величезні мережі камер можуть обертатися проти самих урядів, якщо доступ до них отримують професійні розвідки або кібероператори, оснащені сучасними інструментами штучного інтелекту.

    Втім, аналітики наголошують, що навіть найсучасніші системи мають свої обмеження. Технології не гарантують стовідсоткової точності та можуть помилятися через зміну зовнішності, погану якість відео або використання елементарних засобів маскування. Однак швидкість обробки даних та можливість автоматичного аналізу величезних масивів інформації вже зараз роблять штучний інтелект одним із найпотужніших інструментів сучасної розвідки.

    Саме тому історія з тимчасовим відключенням систем охорони Путіна стала показовим сигналом для всіх спецслужб світу. Кремль, який роками будував одну з наймасштабніших систем цифрового контролю, раптом усвідомив, що в епоху штучного інтелекту навіть власні камери можуть стати небезпечними.

  • Українці проти НАТО в кібернавчаннях: перемогу визначив мінімальний розрив

    Українці проти НАТО в кібернавчаннях: перемогу визначив мінімальний розрив

    Під час масштабних багатоденних навчань із моделювання гібридних загроз, які включали кібератаки, інформаційні операції та кризове управління, команда НАТО з невеликим відривом здобула перемогу над українськими учасниками, які в межах сценарію виступали у ролі держави-агресора. Про це повідомляє Financial Times із посиланням на організаторів і учасників симуляції.

    Навчання були частиною серії тестувань готовності країн-членів Альянсу до протидії сучасним формам дезінформації та гібридних атак, які дедалі частіше використовуються у реальних конфліктах. Особливістю цього сценарію стало те, що українська команда брала участь не в традиційній оборонній ролі, а моделювала дії сторони, яка веде кібератаки та інформаційний тиск на іншу державу.

    Симуляція проходила у Центрі кібербезпеки НАТО в польському Бидгощі — унікальній структурі, де спільно працюють представники Альянсу та українські фахівці. Саме там було розгорнуто складний сценарій вигаданої геополітичної кризи, у якій держава Перанца зіткнулася з серією взаємопов’язаних атак і катастроф.

    За умовами моделі, Перанца опинилася в умовах повного енергетичного блекауту після масштабної кібератаки на її критичну інфраструктуру. Вимкнення електроенергії спричинило ланцюгову кризу: збої у транспорті, комунікаціях і роботі державних установ. На цьому тлі паралельно розгорталися інші кризові події, включно з великою повінню та атакою хакерів на фінансову систему, що дозволило протестувати здатність сторін одночасно управляти кількома надзвичайними ситуаціями.

    Українська команда, яка в рамках сценарію представляла умовну державу Карті, зосередилася на інформаційних операціях і масованому впливі через цифрові платформи. Учасники активно використовували інструменти штучного інтелекту для створення великої кількості контенту, спрямованого на формування суспільних настроїв у країні-супротивнику, посилення недовіри до влади та розкручування тем неефективності державного управління.

    У межах симуляції в соціальних мережах поширювалися повідомлення, які апелювали до емоцій населення, підкреслювали слабкість урядових структур і водночас пропонували альтернативні джерела допомоги. В одному з таких змодельованих повідомлень фігурувала теза про те, що “Перанца не може допомогти, а Карті — може”, що відображало класичну логіку інформаційного протистояння в умовах кризи.

    Команда Перанци, у свою чергу, будувала комунікацію навколо теми національної єдності, стабільності та контролю ситуації. Основний акцент робився на запобіганні паніці, протидії чуткам і дезінформації, а також збереженні довіри до державних інституцій у момент одночасного виникнення кількох криз.

    За підсумками триденного моделювання міжнародне журі, до складу якого увійшли експерти з кібербезпеки, науковці та фахівці з інформаційних операцій, оцінило дії обох команд як надзвичайно близькі за ефективністю. НАТО у підсумку отримало перемогу, однак із мінімальною різницею в балах, а в окремих сценаріях відрив між сторонами був практично відсутній.

    Окремо експерти відзначили, що українська команда продемонструвала високий рівень адаптивності, швидкість реагування та креативний підхід до використання сучасних цифрових інструментів, зокрема технологій штучного інтелекту. Водночас представники журі звернули увагу на те, що в деяких етапах симуляції українські учасники змінювали інформаційні акценти надто динамічно, що ускладнювало формування єдиної довгострокової комунікаційної стратегії.

    У відповідь українські учасники зазначили, що у реальних умовах гібридної війни інформаційне середовище змінюється надзвичайно швидко, а здатність оперативно коригувати повідомлення є ключовою перевагою. Вони наголосили, що сучасні інформаційні операції не можуть будуватися за статичними правилами, оскільки суспільні настрої та інформаційні потоки перебувають у постійній динаміці.

    Симуляція в Бидгощі стала черговим етапом поглиблення співпраці між Україною та НАТО у сфері кібербезпеки та протидії гібридним загрозам. Вона також продемонструвала, що інформаційні війни сьогодні є повноцінним фронтом сучасних конфліктів, де боротьба ведеться не лише за території, а й за суспільну свідомість, довіру та контроль над інформаційним простором.

    Нагадаємо, раніше міжнародні ЗМІ повідомляли про інші навчання з участю українських військових, під час яких вони демонстрували високу ефективність у використанні безпілотних технологій, зокрема у змодельованих бойових сценаріях проти сил НАТО.

  • ШІ у війні: експерти попереджають про ризик швидкої ескалації гірший за ядерний

    ШІ у війні: експерти попереджають про ризик швидкої ескалації гірший за ядерний

    Штучний інтелект у військовій сфері стрімко перетворюється на один із ключових факторів глобальної безпеки, який, за оцінками експертів, здатен змінити саму логіку ведення війни та ухвалення стратегічних рішень. На тлі цього дедалі частіше лунають попередження, що швидкість алгоритмів може становити не меншу загрозу, ніж класичні види зброї масового ураження, включно з ядерною. Про це повідомляє Bloomberg.

    За даними агентства, під час міжнародного безпекового форуму «Шангрі-Ла Діалог» у Сінгапурі саме питання військового штучного інтелекту несподівано вийшло в центр дискусій, частково витіснивши традиційні теми ядерного стримування та стратегічної стабільності. Учасники форуму зазначили, що розвиток алгоритмічних систем управління зброєю та аналітики бойових даних кардинально скорочує час між виявленням загрози та ухваленням рішення про відповідь.

    Фахівці пояснюють цей процес через концепцію так званої «петлі OODA» — observe, orient, decide, act («спостерігай, орієнтуйся, вирішуй, дій»). У класичній військовій теорії саме людина контролює цей цикл, однак із впровадженням ШІ значна частина цих етапів автоматизується. У результаті час реакції скорочується настільки, що командири можуть втрачати можливість повноцінно оцінити ситуацію до моменту ухвалення критичних рішень.

    Експерти попереджають, що така швидкість створює новий тип невизначеності — так званий «алгоритмічний туман війни», коли інформація обробляється настільки швидко, що людина фізично не встигає її перевірити та осмислити. У таких умовах, за словами учасників форуму, зростає ризик помилкових або надмірно різких рішень, які можуть призвести до ескалації конфліктів.

    Одне з найжорсткіших попереджень прозвучало від командувача 1-го корпусу та Командування ракетних військ армії Пакистану генерал-лейтенанта Наумана Закрії. Він наголосив, що надмірна швидкість ухвалення рішень у військових системах, керованих штучним інтелектом, може фактично позбавити людину можливості раціонального контролю над ситуацією.

    «Люди діятимуть ірраціонально, а їхні дії будуть крайніми», — заявив він, описуючи потенційні наслідки надмірної автоматизації бойових процесів.

    Свою позицію також висловила президентка Міжнародного комітету Червоного Хреста Міжнародний комітет Червоного Хреста Мір’яна Сполярич. Вона підкреслила, що сучасні технології вже дозволяють здійснювати військові операції дистанційно, коли оператор може перебувати за тисячі кілометрів від місця ураження, що значно ускладнює питання відповідальності.

    За її словами, у майбутніх конфліктах може виникнути ситуація, коли буде складно визначити, хто саме ухвалив рішення про застосування сили — людина, система або алгоритм, що діяв автономно. Це створює нові виклики для міжнародного гуманітарного права та механізмів контролю за війною.

    Попри застереження, військові експерти визнають: штучний інтелект уже став невід’ємною частиною сучасних бойових дій. Начальник оборонного відомства Нідерландів генерал Онно Айхельсхайм зазначив, що технології ШІ активно інтегруються в розвідку, планування операцій та аналіз бойових даних.

    Зокрема, Україна використовує алгоритми для прогнозування можливих російських атак, аналізу масивів розвідувальної інформації та підтримки рішень командування. США, у свою чергу, застосовували системи ШІ для планування ударів по об’єктах проіранських угруповань на Близькому Сході, що демонструє глобальне поширення цих технологій у військовій сфері.

    «Штучний інтелект — це величезний ризик ескалації. Я думаю, це очевидно. Але я не наївний — він уже використовується і буде використовуватися далі», — заявив Айхельсхайм, підкресливши незворотність технологічного тренду.

    Окремим блоком дискусій стала тема рекурсивного самовдосконалення систем штучного інтелекту (RSI), коли алгоритми здатні автоматично покращувати власну продуктивність без участі людини. Експерти попереджають, що в перспективі це може призвести до появи систем, які розвиваються експоненційно швидко, ускладнюючи контроль з боку людини.

    Деякі аналітики порівнюють потенційний розвиток таких систем із «замкнутим циклом», у якому ШІ одночасно створює, вдосконалює та застосовує власні рішення, що може зробити процес прийняття рішень повністю непрозорим для військового керівництва.

    На тлі цих дискусій керівники провідних технологічних компаній останнім часом пом’якшили риторику щодо апокаліптичних сценаріїв, пов’язаних із розвитком ШІ. Вони заявляють, що деякі ранні прогнози про масове безробіття або неконтрольований розвиток технологій були перебільшеними, хоча й визнають наявність реальних ризиків у сфері безпеки.

    Таким чином, штучний інтелект дедалі більше розглядається не лише як інструмент підвищення ефективності на полі бою, а як потенційний фактор стратегічної нестабільності, здатний пришвидшити ескалацію конфліктів і змінити баланс сил у глобальній системі безпеки.

  • Санкції штовхають Росію до масштабного технологічного шпигунства — AP

    Санкції штовхають Росію до масштабного технологічного шпигунства — AP

    Санкції проти Росії спровокували нову хвилю активізації її розвідувальних і кібершпигунських операцій, спрямованих на крадіжку західних технологій та оборонних розробок. Про це повідомляє Associated Press із посиланням на західні спецслужби та експертів у сфері безпеки.

    За даними співрозмовників агентства, російські структури останнім часом значно розширили масштаби операцій із незаконного отримання технологій. Йдеться про створення мереж фіктивних компаній у різних юрисдикціях, використання посередників, а також залучення кіберзлочинців і хакерських угруповань, які працюють над викраденням технічної документації, промислових даних і оборонних секретів західних країн. Частина цієї інформації, за оцінками спецслужб, може надалі використовуватися не лише для розвитку російського військово-промислового комплексу, а й для потенційних атак на критичну інфраструктуру.

    Західні аналітики пов’язують зростання такої активності з багаторічним санкційним тиском, який суттєво обмежив доступ Росії до сучасного обладнання, високотехнологічних компонентів і наукових розробок у США та Європі. Після початку повномасштабної війни проти України ці обмеження стали ще жорсткішими, що змусило Москву шукати альтернативні, часто нелегальні канали отримання технологій.

    Представники спецслужб країн Північної Європи підтверджують, що Росія діє дедалі більш цілеспрямовано і системно. Зокрема, за словами заступника керівника операцій Служби безпеки Швеції Крістоффера Веделіна, російські агенти «чітко розуміють свої потреби» і докладають значних зусиль для отримання передових промислових технологій, включно з високоточними верстатами, обладнанням для виробництва та дослідженнями у сфері подвійного призначення.

    Окрему увагу Москва приділяє оборонній промисловості. У Швеції, за даними розвідки, російські структури намагаються отримати доступ до технологій сучасного озброєння, включно з розробками винищувачів типу Gripen. Крім того, фіксуються спроби придбати або викрасти камери, лазерні системи та інші високотехнологічні компоненти цивільного призначення, які можуть бути адаптовані для використання у військових системах.

    Директор Служби безпеки та розвідки Фінляндії Юха Мартеліус зазначив, що стратегічна мета Росії полягає в тому, щоб не допустити технологічного відставання від Заходу в найближчі десятиліття. За його словами, Москва активно полює на широкий спектр розробок — від космічних і квантових технологій до арктичних і морських інновацій, які мають критичне значення для військових і стратегічних програм.

    Окремо він підкреслив, що Росія потребує не лише нових технологій, а й оновлення програмного забезпечення та доступу до сучасних комп’ютерних систем, зокрема для промислового обладнання та оборонного виробництва. Усе це, за його словами, свідчить про глибоку технологічну залежність російської економіки від зовнішніх ресурсів, яку Москва намагається компенсувати будь-якими доступними методами.

    Паралельно з промисловим шпигунством Росія активно розвиває кібератаки проти європейських компаній і об’єктів критичної інфраструктури. За словами Крістоффера Веделіна, мета таких операцій полягає не лише у викраденні даних, а й у створенні потенціалу для майбутніх деструктивних дій у момент, коли це буде політично або стратегічно вигідно.

    Як приклад він навів атаку на шведську електростанцію, під час якої, за даними розвідки, пов’язані з Росією структури намагалися вивести об’єкт з ладу. Хоча спробу було виявлено і зупинено, інцидент розглядається як сигнал про ескалацію диверсійної активності. За оцінками шведських спецслужб, цей випадок також мав на меті вплинути на політичні настрої в Європі, зокрема щодо підтримки України.

    Водночас у розвідспільноті країн Балтії та Північної Європи зазначають, що санкційний тиск уже створює серйозні внутрішні проблеми для російської економіки. Голова Служби зовнішньої розвідки Естонії Каупо Розін заявив, що дедалі агресивніша поведінка Москви може бути ознакою зростаючого економічного тиску та занепокоєння щодо стабільності фінансової системи РФ.

    За оцінками фінських та естонських спецслужб, приблизно третина внутрішнього валового продукту Росії нині спрямовується на військові потреби, що суттєво обмежує інвестиції в інші сектори економіки. Паралельно бюджетний дефіцит продовжує зростати значно швидшими темпами, ніж очікувалося під час планування.

    Розвіддані також свідчать про погіршення настроїв у російському державному апараті: чиновники стають більш обережними та менш впевненими в довгостроковій економічній стабільності. Це, за оцінками аналітиків, може свідчити про поступове накопичення системних ризиків усередині російської економіки.

    Водночас значна частина критичних технологій продовжує надходити до Росії через треті країни, попри санкційні обмеження. За даними західних структур, Китай відіграє ключову роль як транзитний центр для постачання напівпровідників, електроніки та обладнання подвійного призначення, необхідного для військової промисловості РФ.

    Окремі розслідування в Європі, зокрема в Німеччині, вже викрили масштабні схеми нелегального постачання технологій до Росії. Йдеться про тисячі відправлень на десятки мільйонів євро, які могли використовуватися для підтримки російського оборонного сектору.

    Таким чином, за оцінками Associated Press і західних розвідувальних служб, санкційний тиск не лише обмежує доступ Росії до технологій, а й підштовхує її до дедалі більш агресивних, ризикованих і системних спроб їх отримання через шпигунство, кібероперації та глобальні схеми обходу обмежень.