Позначка: кібератаки

  • Британців закличуть робити запаси їжі та води: уряд готується до можливих кібератак Росії

    Британців закличуть робити запаси їжі та води: уряд готується до можливих кібератак Росії

    Уряд Великої Британії готує масштабну інформаційну кампанію, яка закликатиме громадян заздалегідь запастися продуктами харчування, питною водою, ліками та іншими речами першої необхідності на випадок надзвичайних ситуацій. Одним із головних сценаріїв, до яких британська влада рекомендуватиме готуватися населенню, є масштабна кібератака, яка може бути здійснена Росією та призвести до перебоїв у роботі критичної інфраструктури країни. Про це повідомляє The Telegraph.

    За інформацією видання, кампанію планують розпочати пізніше цього року в межах ширшої державної стратегії підвищення стійкості країни до сучасних загроз. Влада прагне підготувати населення до можливих кризових ситуацій, які можуть виникнути як унаслідок кібератак, так і через інші надзвичайні події, пов’язані з безпекою.

    Головний секретар прем’єр-міністра Великої Британії Даррен Джонс повідомив, що уряд запускає спеціальну “кампанію національної обізнаності щодо стійкості”. Її головною метою стане інформування громадян про прості, але важливі кроки, які допоможуть пережити перші дні надзвичайної ситуації без критичних наслідків.

    Британцям рекомендуватимуть створити вдома резерв продуктів тривалого зберігання, питної води, медикаментів, батарейок, засобів освітлення та інших необхідних речей. Уряд також наголошуватиме на важливості підготовки до можливих тривалих перебоїв у роботі електромереж, систем водопостачання, мобільного зв’язку, інтернету та електронних платіжних сервісів.

    За оцінками британської влади, масштабна кібератака потенційно може призвести до тимчасового відключення електроенергії, порушення роботи банківської системи, магазинів, транспортної інфраструктури та державних сервісів. Саме тому громадян закликатимуть бути готовими до ситуації, коли певний час доведеться покладатися лише на власні запаси.

    Окрім інформаційної кампанії, уряд Великої Британії планує провести у 2027 році масштабні національні навчання з домашньої оборони. До них залучать сотні державних службовців, які відпрацьовуватимуть алгоритми реагування на можливу гібридну атаку з боку іноземної держави. Під час навчань перевірятимуть здатність урядових структур координувати свої дії в умовах серйозної кризи та забезпечувати безперервну роботу державного управління.

    Такі заходи відбуваються на тлі дедалі більшої стурбованості британської влади щодо активності Росії. У Лондоні зазначають, що країна вже регулярно стикається з кібератаками, спробами шпигунства та інформаційними операціями, спрямованими проти державних установ і критично важливої інфраструктури.

    У стратегічному оборонному огляді, оприлюдненому торік, наголошувалося, що Велика Британія фактично щодня зазнає ворожих дій у кіберпросторі. У документі серед основних джерел загроз названо Росію та Іран. Також зазначалося, що російський президент Володимир Путін продемонстрував готовність застосовувати військову силу, завдавати ударів по цивільному населенню та використовувати ядерні погрози як елемент політичного тиску.

    Паралельно уряд оновив Національний реєстр ризиків — відкритий документ, у якому описуються найбільш імовірні сценарії надзвичайних ситуацій. Уперше до нього внесли ризики іноземного втручання в демократичні процеси Великої Британії, а також можливі масштабні кібератаки на системи зберігання даних, водопостачання, поліцейську інфраструктуру та інші об’єкти критичного значення. Водночас інформація щодо оцінки ризику можливого ядерного удару по території країни залишається засекреченою.

    Британський уряд не єдиний у Європі, хто закликає громадян бути готовими до надзвичайних ситуацій. Раніше аналогічні рекомендації вже оприлюднювали у Швеції, де мешканців закликали тримати вдома запаси продуктів, води, теплого одягу та радіоприймачі на батарейках. У Норвегії громадянам рекомендували сформувати домашні запаси медикаментів, зокрема йодовмісних препаратів на випадок ядерної аварії, а в Німеччині власникам приватних будинків радили облаштовувати підвали як потенційні укриття.

    Минулого року Європейський Союз також рекомендував жителям держав-членів підготувати так званий 72-годинний аварійний запас, до якого мають входити документи у водонепроникному пакуванні, бутильована вода, консервовані продукти, засоби для розпалювання вогню, ліхтарик, аптечка та багатофункціональний ніж.

    Посилення підготовки Великої Британії також пов’язують із оцінками західних спецслужб щодо можливого розвитку безпекової ситуації в Європі. Минулого місяця прем’єр-міністр Кір Стармер заявив, що, за оцінками розвідки, Росія потенційно може здійснити напад на одну з країн НАТО протягом найближчих чотирьох років. Під час презентації нового оборонного інвестиційного плану він зазначив, що такий сценарій розглядається приблизно до 2030 року.

    Раніше британські ЗМІ повідомляли, що уряд уперше за два десятиліття переглядає плани реагування на можливий напад на материкову частину країни. Зокрема, оновлюються процедури евакуації керівництва держави та використання спеціальних захищених урядових бункерів.

    Побоювання Лондона ґрунтуються не лише на прогнозах, а й на попередніх інцидентах. Російські хакери вже здійснювали кібератаки на британські державні структури, отримували доступ до електронної пошти урядовців і співробітників Міністерства закордонних справ, а викрадені дані згодом продавали на майданчиках даркнету. Крім того, фахівці Google Threat Intelligence Group нещодавно повідомили про виявлення нового шпигунського програмного забезпечення STOCKSTAY, яке пов’язують із російським угрупованням Turla. За даними дослідників, його використовують для атак на військові структури України та дипломатичні установи європейських держав. Раніше Служба безпеки України спільно з Федеральним бюро розслідувань США також повідомляла про викриття масштабної кампанії російських спецслужб, спрямованої на злам месенджерів українських, європейських та американських посадовців.
  • Тайвань готується до великої війни: влада змоделювала комплексну атаку Китаю

    Тайвань готується до великої війни: влада змоделювала комплексну атаку Китаю

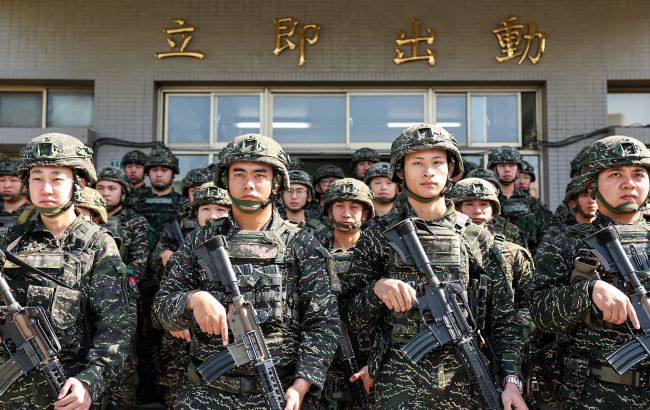
    Влада Тайваню провела масштабні навчання з громадянської стійкості, під час яких було змодельовано один із найнебезпечніших сценаріїв розвитку подій — комплексну атаку Китаю, що включає морську блокаду, масовані кібератаки, удари по критичній інфраструктурі, інформаційну війну, масштабний землетрус та повномасштабне військове вторгнення. Навчання стали частиною нової стратегії підготовки острова до можливого конфлікту з Пекіном на тлі безперервного зростання військового тиску з боку КНР.

    Про це повідомляє Reuters.

    Масштабні тренування організували за ініціативою адміністрації президента Тайваню Лая Цзін-де, який після вступу на посаду неодноразово наголошував на необхідності зміцнення обороноздатності країни та підготовки суспільства до будь-яких кризових ситуацій. Якщо раніше основний акцент робився переважно на модернізації армії та закупівлі сучасного озброєння, то тепер тайванська влада дедалі більше уваги приділяє готовності цивільних структур, місцевої влади та служб екстреного реагування діяти в умовах війни.

    На відміну від попередніх навчань, які нерідко критикували за надмірну формальність і відірваність від реальності, цього разу організатори поставили за мету максимально наблизити сценарій до сучасних умов ведення війни. В основу маневрів поклали модель так званої гібридної операції, коли військовий наступ супроводжується економічним тиском, інформаційними атаками, кібердиверсіями та спробами дестабілізувати ситуацію всередині країни.

    За легендою навчань, Китай розпочинає комплексну кампанію проти Тайваню із встановлення повної морської блокади острова. Передбачалося, що військово-морські сили КНР перекривають основні судноплавні маршрути, фактично ізолюючи Тайвань від міжнародних поставок продовольства, енергоносіїв, медикаментів і стратегічної сировини.

    Одночасно із блокадою сценарій передбачав виникнення потужного землетрусу, який китайська сторона нібито використовує для посилення хаосу та створення максимально сприятливих умов для подальшої операції. На тлі природної катастрофи умовний противник розпочинає серію ударів по критично важливій інфраструктурі, виводить із ладу об’єкти енергетики, транспортні вузли, центри зв’язку та державні інформаційні системи.

    Паралельно моделювалися масові кібератаки на державні органи, банківську систему, телекомунікаційні мережі та цифрову інфраструктуру. За сценарієм навчань, атаки мали паралізувати роботу державних установ, ускладнити координацію між органами влади та посіяти паніку серед населення.

    Крім кібероперацій, Китай, згідно з легендою, перехоплює телевізійне мовлення, поширює масштабні кампанії з дезінформації та психологічного впливу, намагаючись деморалізувати населення та послабити довіру до уряду. Через інформаційні атаки серед громадян починається паніка, люди масово знімають гроші з банківських рахунків, виникають перебої у роботі фінансової системи та спалахують громадські заворушення.

    Лише після цього, згідно зі сценарієм, Китай переходить до завершальної фази операції та розпочинає повномасштабне військове вторгнення.

    Таким чином організатори навчань прагнули відпрацювати не лише класичний сценарій війни, а комплексну кризу, коли одночасно поєднуються військові дії, природні катастрофи, інформаційна війна, кібертероризм, економічний тиск та гуманітарні виклики.

    У навчаннях взяли участь понад 370 представників центральних органів влади, місцевих адміністрацій, військового командування, поліції, рятувальних служб, медичних установ та інших державних структур. Маневри проходили у повіті Наньтоу, розташованому в центральній частині острова.

    Під час тренувань відпрацьовували евакуацію населення із зон підвищеної небезпеки, розгортання тимчасових центрів допомоги, забезпечення безперервної роботи лікарень, координацію між органами влади, ліквідацію наслідків землетрусу, відновлення електропостачання, реагування на масштабні пожежі та підтримку функціонування критично важливих державних сервісів.

    Окремий блок навчань був присвячений захисту енергетичної інфраструктури. За легендою, китайські безпілотники завдали ударів по електростанціях та об’єктах енергосистеми, що спричинило масштабні перебої з електропостачанням. Влада відпрацьовувала алгоритми оперативного відновлення роботи мереж та забезпечення резервного живлення для лікарень, органів влади та інших критично важливих об’єктів.

    Також моделювалися масштабні кібератаки на державні реєстри, системи зв’язку та цифрові сервіси. Тайванська влада вже давно вважає кіберпростір одним із головних напрямків можливої агресії з боку Китаю, адже подібні атаки можуть суттєво ускладнити управління країною ще до початку відкритих бойових дій.

    Не менш важливою частиною навчань стало відпрацювання боротьби з дезінформацією. За сценарієм, у соціальних мережах масово поширювалися фейкові повідомлення про капітуляцію уряду, руйнування ключових об’єктів та нібито втрату контролю над ситуацією. Влада перевіряла швидкість реагування державних структур та ефективність системи офіційного інформування населення.

    Колишній посадовець Чі Лянь-чен, який брав участь у підготовці навчань, зазначив, що попередні тренування часто критикували через їхню формальність, тому цього разу сценарій був максимально наближений до сучасних умов війни.

    «Наш противник прямо біля нашого порогу, одразу за Тайванською протокою. Це дуже близько», — наголосив він.

    За словами Чі Лянь-чена, система цивільної оборони Тайваню ще потребує вдосконалення, однак головне завдання нинішніх навчань полягає у перевірці здатності місцевої влади швидко ухвалювати рішення в умовах масштабної кризи, коли часу на тривалі погодження практично не залишається.

    Він також підкреслив, що без участі суспільства забезпечити ефективну оборону країни неможливо.

    «Якщо ви не захищаєте свою країну, хто ще захистить вас? Я думаю, що люди починають це розуміти», — заявив він.

    Проведення навчань збіглося з новою хвилею військової активності Китаю навколо острова. Майже одразу після завершення маневрів Міністерство оборони Тайваню повідомило про чергове патрулювання Народно-визвольної армії Китаю поблизу острова.

    За інформацією тайванського військового відомства, у районі Тайванської протоки були зафіксовані бойові кораблі ВМС КНР, а також щонайменше 22 військові літаки, серед яких стратегічні бомбардувальники H-6, здатні нести крилаті ракети великої дальності.

    Подібні військові операції Китай проводить регулярно. Літаки та кораблі Народно-визвольної армії майже щодня наближаються до Тайваню, а іноді навіть перетинають серединну лінію Тайванської протоки, яку Тайбей тривалий час розглядав як неофіційну межу між сторонами.

    Пекін пояснює такі дії плановими військовими навчаннями та патрулюванням, однак влада Тайваню переконана, що йдеться про систематичний військовий і психологічний тиск, покликаний виснажити оборонні ресурси острова та змусити населення звикнути до постійної присутності китайських військ поблизу своїх кордонів.

    Китайська Народна Республіка продовжує вважати Тайвань частиною своєї території та не виключає застосування сили для встановлення контролю над островом. Голова КНР Сі Цзіньпін неодноразово заявляв, що питання так званого «возз’єднання батьківщини» залишається одним із головних пріоритетів китайського керівництва, а об’єднання з Тайванем має бути досягнуте незалежно від зовнішнього тиску.

    Тайвань, своєю чергою, відкидає територіальні претензії Пекіна, наголошуючи, що є самоврядною демократичною державою із власною політичною системою, армією та державними інституціями. На тлі дедалі агресивнішої політики Китаю Тайбей активно зміцнює оборону, нарощує співпрацю зі Сполученими Штатами та іншими західними партнерами, а також інвестує у розвиток системи цивільної стійкості.

    Експерти зазначають, що нові навчання демонструють зміну підходів тайванської влади до національної безпеки. Якщо раніше основний акцент робився на військовому компоненті, то тепер дедалі більше уваги приділяється готовності всього суспільства діяти в умовах комплексної кризи. У Тайбеї виходять із того, що потенційний конфлікт із Китаєм навряд чи розпочнеться лише з військового вторгнення — найімовірніше, йому передуватимуть масштабні кібератаки, інформаційні операції, економічний тиск і спроби дестабілізувати ситуацію всередині країни. Саме тому влада прагне підготуватися до найгіршого сценарію, який поєднуватиме одразу кілька видів загроз.

  • “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    Розвідувальні та кібербезпекові служби країн альянсу “П’ять очей” — Австралії, США, Великої Британії, Канади та Нової Зеландії — оприлюднили рідкісну спільну заяву, в якій попередили про стрімке наближення нового покоління штучного інтелекту, здатного кардинально змінити характер кіберзагроз у світі. За оцінками спецслужб, потужні моделі ШІ, які можуть використовуватися для масштабних і складних кібератак проти державних структур, бізнесу та критичної інфраструктури, можуть з’явитися вже протягом найближчих місяців, а не років, як це прогнозувалося раніше.

    У документі наголошується, що розвиток штучного інтелекту має подвійний ефект: з одного боку, він здатен значно посилити кіберзахист, автоматизувати виявлення загроз і підвищити стійкість цифрових систем, але з іншого — він радикально збільшує швидкість, масштаб і складність атак, які можуть здійснювати як організовані кіберзлочинні угруповання, так і державні або напівдержавні актори. Саме ця подвійність, за словами авторів заяви, створює безпрецедентний рівень невизначеності для урядів і приватного сектору.

    Спецслужби підкреслюють, що сучасні прориви у сфері великих мовних моделей та автономних систем свідчать про різке зниження бар’єрів входу для кіберзлочинців. Якщо раніше для проведення складних атак були потрібні глибокі технічні знання та ресурси, то нові покоління ШІ потенційно можуть автоматизувати значну частину цього процесу, дозволяючи швидше знаходити вразливості, створювати шкідливі коди та масштабувати атаки на тисячі цілей одночасно.

    У спільній заяві прямо зазначається, що “передові моделі штучного інтелекту перевершать нинішні очікування галузі й докорінно змінять як наступальні, так і оборонні можливості в кіберпросторі”. Особливо підкреслюється, що мова йде не про довгострокову перспективу, а про дуже близький горизонт часу — “місяці”.

    У зв’язку з цим країни альянсу закликали уряди, технологічні компанії та операторів критичної інфраструктури негайно посилити системи кіберзахисту, переглянути підходи до інформаційної безпеки та підготуватися до сценаріїв, у яких атаки можуть бути більш швидкими, автоматизованими та важчими для виявлення. Також наголошується на необхідності комплексного реагування, яке має охоплювати як державний рівень, так і приватний сектор.

    Хоча у заяві не згадуються конкретні компанії або моделі штучного інтелекту, у кібербезпековій спільноті активно обговорюються останні розробки провідних лабораторій, які демонструють розширені можливості у сфері аналізу коду та пошуку вразливостей. Це викликає занепокоєння щодо можливого використання таких систем у зловмисних цілях або їхнього потрапляння до неконтрольованих середовищ.

    Експерти з національної безпеки зазначають, що ситуація ускладнюється тим, що аналогічні або навіть більш просунуті моделі можуть розроблятися не лише у відкритих комерційних лабораторіях, а й у закритих державних програмах різних країн, що робить глобальну оцінку ризиків ще складнішою.

    У контексті цього попередження згадуються і нещодавні події у сфері штучного інтелекту, коли нові моделі продемонстрували здатність до виявлення складних вразливостей у програмному забезпеченні та швидкого аналізу систем безпеки. Це лише посилило дискусію про необхідність міжнародного регулювання та контролю за розвитком таких технологій.

    Аналітики сходяться на думці, що кіберпростір входить у фазу, де темпи розвитку технологій можуть перевищити здатність державних структур адаптуватися до нових загроз. У цьому контексті найближчі місяці можуть стати критичними для формування нових правил цифрової безпеки, а також для вироблення глобальних механізмів стримування потенційно небезпечних застосувань штучного інтелекту.

    Таким чином, попередження альянсу “П’ять очей” стало одним із найсильніших сигналів останнього часу про те, що світ наближається до нового етапу кіберконфліктів, де ключову роль відіграватиме вже не лише людина, а й автономні системи штучного інтелекту.

  • Україна під кіберзахистом ЄС: Брюссель відкрив доступ до екстреної допомоги

    Україна під кіберзахистом ЄС: Брюссель відкрив доступ до екстреної допомоги

    Україну офіційно включено до Резерву кібербезпеки Європейського Союзу, що відкриває для держави новий рівень доступу до екстреної технічної допомоги у випадку масштабних кіберінцидентів і фактично інтегрує її у спільну європейську систему швидкого реагування на цифрові загрози. Відповідне рішення ухвалила Рада Європейського Союзу, а про запуск механізму та його розширення на Україну повідомили в Європейській комісії, наголосивши на посиленні стратегічної кіберспівпраці з партнерами, які стикаються з постійним тиском у цифровому просторі.

    Резерв кібербезпеки ЄС є частиною ширшої архітектури цифрової оборони Євросоюзу і функціонує як інструмент оперативного реагування на серйозні або транскордонні кібератаки. Його робота координується Європейським агентством з кібербезпеки ENISA, яке відповідає за залучення перевірених приватних постачальників кіберпослуг, здатних у найкоротші терміни підключатися до інцидентів у державах-членах або країнах-партнерах. Йдеться про експертні команди реагування, які можуть допомагати у локалізації атак, відновленні зламаних систем, аналізі шкідливого програмного забезпечення та посиленні захисту критичної інфраструктури.

    Фактично цей механізм створений для того, щоб у разі масштабної кібератаки жодна країна не залишалася наодинці з кризою цифрової безпеки. Україна, яка вже протягом багатьох років перебуває під постійним кібертиском, зокрема з боку Росії, отримує через це рішення додатковий інструмент швидкого доступу до європейських ресурсів кіберзахисту. У разі потреби держава зможе активувати екстрену підтримку і залучати фахівців ЄС для реагування на інциденти державного масштабу або атаки на критичні системи, включно з енергетикою, зв’язком, державними реєстрами чи фінансовими сервісами.

    У Європейській комісії підкреслюють, що розширення Резерву на Україну є частиною більш широкої стратегії зміцнення цифрової безпеки всього європейського простору та його партнерів. В Брюсселі зазначають, що сучасні кіберзагрози не мають кордонів, а отже відповідь на них також має бути спільною і скоординованою. У цьому контексті Україна розглядається як один із ключових партнерів ЄС у сфері кіберстійкості, який має значний практичний досвід протидії масованим атакам і може одночасно отримувати і передавати експертизу.

    Виконавча віцепрезидентка Європейської комісії з питань технологічного суверенітету, безпеки та демократії Генна Вірккунен заявила, що включення України до Резерву кібербезпеки ЄС є проявом спільної відповідальності та солідарності у цифровій сфері. За її словами, у час, коли кібератаки стали постійним інструментом політичного та військового тиску, особливо важливо формувати єдиний простір реагування, де партнери можуть швидко допомагати одне одному без бюрократичних затримок і технічних бар’єрів.

    Європейський Резерв кібербезпеки вже використовується як інструмент швидкого реагування всередині ЄС, а також поступово розширюється на країни-партнери. Раніше до нього була включена Молдова, яка приєдналася у 2024 році в межах європейського Закону про кіберсолідарність. Розширення на Україну продовжує цю логіку формування спільного цифрового простору безпеки, де критична інфраструктура різних держав захищається за єдиними стандартами і за підтримки спільних ресурсів.

    Для України це рішення має не лише технічне, але й політичне значення, оскільки воно фактично підтверджує поглиблення інтеграції держави у безпекові та цифрові механізми ЄС. Йдеться про поступове наближення до стандартів кіберзахисту Євросоюзу, підвищення стійкості державних систем і створення додаткових гарантій швидкого реагування у кризових ситуаціях. У практичному вимірі це означає, що Україна отримує ще один рівень підтримки у протидії кіберзагрозам, які в умовах сучасної війни часто супроводжують і доповнюють військові дії.

    Таким чином, включення України до Резерву кібербезпеки ЄС можна розглядати як черговий крок у формуванні спільної європейської системи безпеки, де цифровий вимір стає таким же важливим, як і традиційна оборона. Це рішення закріплює роль України як активного учасника європейської кібербезпекової архітектури та підкреслює зростаючу взаємозалежність у сфері захисту від сучасних цифрових загроз.

  • Санкції штовхають Росію до масштабного технологічного шпигунства — AP

    Санкції штовхають Росію до масштабного технологічного шпигунства — AP

    Санкції проти Росії спровокували нову хвилю активізації її розвідувальних і кібершпигунських операцій, спрямованих на крадіжку західних технологій та оборонних розробок. Про це повідомляє Associated Press із посиланням на західні спецслужби та експертів у сфері безпеки.

    За даними співрозмовників агентства, російські структури останнім часом значно розширили масштаби операцій із незаконного отримання технологій. Йдеться про створення мереж фіктивних компаній у різних юрисдикціях, використання посередників, а також залучення кіберзлочинців і хакерських угруповань, які працюють над викраденням технічної документації, промислових даних і оборонних секретів західних країн. Частина цієї інформації, за оцінками спецслужб, може надалі використовуватися не лише для розвитку російського військово-промислового комплексу, а й для потенційних атак на критичну інфраструктуру.

    Західні аналітики пов’язують зростання такої активності з багаторічним санкційним тиском, який суттєво обмежив доступ Росії до сучасного обладнання, високотехнологічних компонентів і наукових розробок у США та Європі. Після початку повномасштабної війни проти України ці обмеження стали ще жорсткішими, що змусило Москву шукати альтернативні, часто нелегальні канали отримання технологій.

    Представники спецслужб країн Північної Європи підтверджують, що Росія діє дедалі більш цілеспрямовано і системно. Зокрема, за словами заступника керівника операцій Служби безпеки Швеції Крістоффера Веделіна, російські агенти «чітко розуміють свої потреби» і докладають значних зусиль для отримання передових промислових технологій, включно з високоточними верстатами, обладнанням для виробництва та дослідженнями у сфері подвійного призначення.

    Окрему увагу Москва приділяє оборонній промисловості. У Швеції, за даними розвідки, російські структури намагаються отримати доступ до технологій сучасного озброєння, включно з розробками винищувачів типу Gripen. Крім того, фіксуються спроби придбати або викрасти камери, лазерні системи та інші високотехнологічні компоненти цивільного призначення, які можуть бути адаптовані для використання у військових системах.

    Директор Служби безпеки та розвідки Фінляндії Юха Мартеліус зазначив, що стратегічна мета Росії полягає в тому, щоб не допустити технологічного відставання від Заходу в найближчі десятиліття. За його словами, Москва активно полює на широкий спектр розробок — від космічних і квантових технологій до арктичних і морських інновацій, які мають критичне значення для військових і стратегічних програм.

    Окремо він підкреслив, що Росія потребує не лише нових технологій, а й оновлення програмного забезпечення та доступу до сучасних комп’ютерних систем, зокрема для промислового обладнання та оборонного виробництва. Усе це, за його словами, свідчить про глибоку технологічну залежність російської економіки від зовнішніх ресурсів, яку Москва намагається компенсувати будь-якими доступними методами.

    Паралельно з промисловим шпигунством Росія активно розвиває кібератаки проти європейських компаній і об’єктів критичної інфраструктури. За словами Крістоффера Веделіна, мета таких операцій полягає не лише у викраденні даних, а й у створенні потенціалу для майбутніх деструктивних дій у момент, коли це буде політично або стратегічно вигідно.

    Як приклад він навів атаку на шведську електростанцію, під час якої, за даними розвідки, пов’язані з Росією структури намагалися вивести об’єкт з ладу. Хоча спробу було виявлено і зупинено, інцидент розглядається як сигнал про ескалацію диверсійної активності. За оцінками шведських спецслужб, цей випадок також мав на меті вплинути на політичні настрої в Європі, зокрема щодо підтримки України.

    Водночас у розвідспільноті країн Балтії та Північної Європи зазначають, що санкційний тиск уже створює серйозні внутрішні проблеми для російської економіки. Голова Служби зовнішньої розвідки Естонії Каупо Розін заявив, що дедалі агресивніша поведінка Москви може бути ознакою зростаючого економічного тиску та занепокоєння щодо стабільності фінансової системи РФ.

    За оцінками фінських та естонських спецслужб, приблизно третина внутрішнього валового продукту Росії нині спрямовується на військові потреби, що суттєво обмежує інвестиції в інші сектори економіки. Паралельно бюджетний дефіцит продовжує зростати значно швидшими темпами, ніж очікувалося під час планування.

    Розвіддані також свідчать про погіршення настроїв у російському державному апараті: чиновники стають більш обережними та менш впевненими в довгостроковій економічній стабільності. Це, за оцінками аналітиків, може свідчити про поступове накопичення системних ризиків усередині російської економіки.

    Водночас значна частина критичних технологій продовжує надходити до Росії через треті країни, попри санкційні обмеження. За даними західних структур, Китай відіграє ключову роль як транзитний центр для постачання напівпровідників, електроніки та обладнання подвійного призначення, необхідного для військової промисловості РФ.

    Окремі розслідування в Європі, зокрема в Німеччині, вже викрили масштабні схеми нелегального постачання технологій до Росії. Йдеться про тисячі відправлень на десятки мільйонів євро, які могли використовуватися для підтримки російського оборонного сектору.

    Таким чином, за оцінками Associated Press і західних розвідувальних служб, санкційний тиск не лише обмежує доступ Росії до технологій, а й підштовхує її до дедалі більш агресивних, ризикованих і системних спроб їх отримання через шпигунство, кібероперації та глобальні схеми обходу обмежень.

  • Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

    Хакери маскуються під підтримку Signal і крадуть ключі резервних копій

  • Британська розвідка підтвердила майже пів мільйона втрат РФ у війні проти України

    Британська розвідка підтвердила майже пів мільйона втрат РФ у війні проти України

    Глава британської розвідувальної служби GCHQ Енн Кіст-Батлер заявила, що Росія втратила у війні проти України майже 500 тисяч військових убитими та пораненими. Вона також попередила про масштабне посилення російської гібридної активності проти Великої Британії та країн Європи.

    Про це повідомляє The Guardian.

    Це одна з найбільших офіційних оцінок втрат російської армії, яку публічно озвучував високопоставлений представник британської розвідки від початку повномасштабної війни.

    За словами Кіст-Батлер, Кремль одночасно нарощує не лише військовий тиск на Україну, а й гібридні операції проти Заходу.

    «Росія масштабує свою щоденну гібридну діяльність проти Великої Британії та Європи, спрямовану на морське дно, кіберпростір, критичну інфраструктуру, демократичні процеси, ланцюги постачання та суспільну довіру», — заявила очільниця GCHQ.

    Вона наголосила, що британські спецслужби разом із союзниками працюють над стримуванням російських кібератак, диверсій та спроб обходу міжнародних санкцій.

    За словами Кіст-Батлер, Москва активно намагається отримувати західні технології для використання у військовій сфері попри обмеження, запроваджені після вторгнення в Україну.

    Окрему увагу британська розвідка приділяє загрозам для підводної інфраструктури — зокрема кабелів зв’язку, енергетичних мереж та трубопроводів у європейських морях.

    У Лондоні вважають, що Росія дедалі активніше використовує тактику «сірої зони», поєднуючи кібератаки, інформаційні операції, економічний тиск і диверсії.

    На тлі цього Велика Британія посилює координацію зі спецслужбами НАТО та Європейського Союзу.

    Заява глави GCHQ пролунала на тлі нових даних про втрати російської армії на фронті. За інформацією Генерального штабу ЗСУ, лише за минулу добу Росія втратила ще понад тисячу військових.

    Від початку повномасштабного вторгнення українська сторона регулярно повідомляє про значні втрати російських військ, однак Москва офіційно не розкриває повної статистики загиблих і поранених.

    Західні розвідки та аналітичні центри неодноразово заявляли, що реальні втрати РФ значно перевищують офіційні російські дані.

    У британській розвідці також вважають, що Кремль продовжує компенсувати втрати шляхом прихованої мобілізації, фінансових стимулів і вербування засуджених та іноземців.

    Водночас у Лондоні зазначають, що попри великі втрати Росія поки зберігає здатність продовжувати бойові дії завдяки перевазі у людському ресурсі та переходу економіки на військові рейки.

    Заяви GCHQ збіглися з попередженнями української влади про підготовку Росії до нової хвилі мобілізації та можливого посилення атак восени 2026 року.

    Напередодні президент Володимир Зеленський заявив, що Москва «не готується до дипломатії» та продовжує нарощувати військовий потенціал.

    Крім того, українські військові повідомляють про активізацію застосування Росією дронів, ракет і керованих авіабомб уздовж усієї лінії фронту.

    Попри це, західні партнери України продовжують заявляти про намір підтримувати Київ у довгостроковій перспективі. Велика Британія залишається одним із ключових союзників України у сфері оборони, розвідки та санкційної політики.

  • ЄЦБ б’є на сполох через політику Трампа: у Європі заговорили про ризик нової глобальної фінансової кризи

    ЄЦБ б’є на сполох через політику Трампа: у Європі заговорили про ризик нової глобальної фінансової кризи

    Європейський центральний банк попередив про серйозну загрозу глобальній фінансовій стабільності через політику адміністрації президента США Дональда Трампа. У ЄЦБ вважають, що війна з Іраном, нестабільна тарифна політика Вашингтона та ослаблення міжнародної співпраці можуть спровокувати нову масштабну економічну кризу.

    Про це йдеться у піврічному огляді фінансової стабільності Європейського центрального банку.

    Регулятор наголошує, що світова економіка входить у період підвищеної турбулентності, а інвестори можуть недооцінювати реальний масштаб ризиків. Особливе занепокоєння у Франкфурті викликає загострення конфлікту на Близькому Сході, зокрема війна між США, Ізраїлем та Іраном.

    У документі зазначається, що геополітичні потрясіння можуть спровокувати різке падіння ринків на тлі вже “перегрітих” оцінок активів, високого державного боргу та слабкої стійкості фінансової системи до нових шоків.

    У ЄЦБ попереджають: чим довше триватиме конфлікт із Іраном, тим серйознішими можуть бути наслідки для глобальної економіки.

    Окремо регулятор звернув увагу на політику адміністрації Дональда Трампа щодо міжнародної торгівлі. У Європейському центральному банку вважають, що постійні оголошення нових мит, їхні перегляди, призупинення та зміни фактично стали “структурною особливістю глобального економічного середовища”.

    На думку аналітиків ЄЦБ, така непередбачуваність створює додатковий тиск на світові ринки, бізнес та інвесторів.

    У документі також йдеться про ризики відступу США від багатосторонньої міжнародної співпраці. У ЄЦБ побоюються, що це може призвести до фрагментації глобального економічного порядку та руйнування звичних механізмів регулювання міжнародної торгівлі й фінансових ринків.

    Серед інших загроз регулятор називає кібератаки, гібридні операції та ризики для критичної інфраструктури, які посилюються через стрімкий розвиток технологій штучного інтелекту.

    ЄЦБ також звертає увагу на стрімке зростання кредитування поза традиційною банківською системою, зокрема у сфері private credit — приватного фінансування компаній без участі класичних банків. У регуляторі вважають, що в умовах високих відсоткових ставок це може призвести до проблем із поверненням боргів і стати каталізатором фінансових потрясінь.

    Ще одним фактором ризику в Європейському центральному банку називають можливі проблеми з енергопостачанням та уповільнення світового економічного зростання. У такому разі інвестори можуть почати переглядати оцінки державного боргу різних країн, що здатне викликати нові боргові кризи.

    У ЄЦБ переконані, що фінансові ринки наразі залишаються занадто оптимістичними. Регулятор вважає, що акції багатьох компаній переоцінені, а премії за ризик на ринку облігацій залишаються неприродно низькими.

    Додаткове занепокоєння викликає ситуація навколо Ормузької протоки — одного з головних маршрутів світового нафтового експорту. Через неї проходить близько 20% глобальних поставок нафти.

    Раніше консалтингова компанія Rapidan Energy Group попередила, що тривале блокування Ормузької протоки через конфлікт між США, Ізраїлем та Іраном може спричинити глобальний економічний спад, співставний із кризою 2008 року.

    У базовому сценарії аналітики прогнозують зростання ціни на нафту Brent майже до 130 доларів за барель уже цього літа. Це може спровокувати новий виток інфляції, проблеми в промисловості та різке уповільнення світової економіки.

    На тлі цих попереджень міжнародні інвестори дедалі уважніше стежать за політикою США, ситуацією на Близькому Сході та рішеннями центральних банків найбільших економік світу.

  • Сікорський оцінив загрозу для НАТО: Росія не готова до великого вторгнення, але готує інші сценарії

    Сікорський оцінив загрозу для НАТО: Росія не готова до великого вторгнення, але готує інші сценарії

    Міністр закордонних справ Польщі Радослав Сікорський заявив, що наразі Росія не має можливостей для масштабного наступу проти країн НАТО. Водночас він попередив, що Альянс має бути готовим до диверсій, провокацій та інших форм гібридної агресії з боку Кремля.

    Про це очільник польської дипломатії написав у соцмережі X, коментуючи безпекову ситуацію в Європі на тлі війни Росії проти України.

    За словами Сікорського, попри агресивну риторику Москви та регулярні погрози на адресу Заходу, Кремль сьогодні не має достатніх ресурсів для прямого масштабного вторгнення на територію НАТО. Польський міністр наголосив, що підготовку до такого сценарію західні союзники змогли б зафіксувати заздалегідь.

    “Росія сьогодні не в стані провести велике наступальне вторгнення проти НАТО, а якби вона до цього готувалася, то ми б це помітили — у нас є супутникова розвідка. Ми бачили концентрацію ста тисяч солдатів навколо України, яка наростала місяцями”, — зазначив Сікорський.

    Таким чином глава МЗС Польщі провів паралель із подіями напередодні повномасштабного вторгнення РФ в Україну у 2022 році, коли західні розвідки фіксували поступове накопичення російських військ біля українських кордонів.

    Сікорський також визнав, що наміри російського диктатора Володимира Путіна виявилися значно небезпечнішими, ніж багато хто очікував у Західній Європі. Саме тому, за його словами, будь-які сигнали з боку Москви необхідно сприймати максимально серйозно.

    Втім, головну небезпеку зараз можуть становити не танкові колони на кордонах НАТО, а так звані гібридні методи впливу. Польський міністр попередив, що Росія здатна активізувати диверсійні операції, кібератаки, інформаційні кампанії та інші дії “нижче порогу відкритої війни”.

    “Мова йде про провокації та диверсії, які не є справжнім вторгненням, але можуть дестабілізувати ситуацію”, — пояснив він.

    Подібні побоювання останніми роками регулярно озвучують Польща, країни Балтії та Фінляндія. Західні спецслужби неодноразово повідомляли про зростання активності російських агентурних мереж у Європі, а також про спроби втручання у внутрішню політику, кібератаки та кампанії дезінформації.

    На цьому тлі Фінляндія вже посилює заходи безпеки на кордоні з Росією. Раніше фінське Міністерство внутрішніх справ ініціювало законопроєкт щодо продовження тимчасових обмежень, спрямованих на боротьбу з нелегальним перетином східного кордону. У Гельсінкі побоюються, що Москва може використовувати міграційний тиск як інструмент гібридної війни.

    Польща залишається однією з найактивніших країн НАТО у питанні стримування Росії. Після початку повномасштабної війни в Україні Варшава суттєво збільшила оборонні витрати, активно модернізує армію та зміцнює східний фланг Альянсу.

    Останніми місяцями напруга між Росією та НАТО посилилася через нові погрози Кремля, масштабні військові навчання та агресивну риторику російських чиновників щодо можливого конфлікту із Заходом. Особливе занепокоєння викликають заяви про удари по європейських столицях та ядерні погрози.

    Водночас у самому НАТО неодноразово заявляли, що не бачать ознак безпосередньої підготовки Росії до атаки на країни Альянсу. Однак союзники продовжують зміцнювати оборону східного флангу, нарощувати військову присутність та модернізувати системи протиповітряної оборони.

    На думку західних аналітиків, війна проти України суттєво виснажила російську армію — як у кадровому, так і в технічному плані. Саме це наразі обмежує можливості Кремля для масштабної конфронтації з НАТО.

  • Литва попередила про російський GPS-спуфінг: сигнали можуть впливати на всю Європу

    Литва попередила про російський GPS-спуфінг: сигнали можуть впливати на всю Європу

    Литва попередила про суттєве розширення російських можливостей у сфері радіоелектронної боротьби, заявивши, що Росія здатна здійснювати підміну та спотворення супутникових навігаційних сигналів GPS на відстані до 450 кілометрів углиб території Європи. Йдеться про технологію GPS-спуфінгу, яка дозволяє створювати фальшиві координати, вводити в оману навігаційні системи та потенційно впливати на безпеку авіації, морського транспорту і критичної інфраструктури.

    Про це заявив заступник голови Служби регулювання зв’язку Литви Даріус Кулєсіу, повідомляє Reuters. За його словами, з початку 2025 року Росія значно розширила свою технічну інфраструктуру для здійснення таких операцій. Зокрема, кількість антен у Калінінградській області, яка межує з країнами Європейського Союзу та НАТО, зросла з трьох до 36, що, на думку литовських фахівців, свідчить про системний характер підготовки до масштабного глушіння та підміни сигналів.

    Калінінградський регіон у цьому контексті розглядається як ключовий вузол російської системи радіоелектронного впливу на Балтійський регіон. Його географічне розташування дозволяє потенційно впливати одразу на кілька країн ЄС, включно з Литвою, Польщею та Латвією, а також на морські та повітряні маршрути в Балтійському морі. Литовські регулятори зазначають, що раніше подібні випадки фіксувалися епізодично, однак тепер вони набули постійного характеру.

    За даними литовської сторони, перші сигнали втручання у GPS-системи спостерігалися ще під час саміту НАТО у Вільнюсі у 2023 році, але тоді вони мали короткочасний і локальний характер. Нині ж, як стверджують у Вільнюсі, йдеться про безперервний і системний вплив, який може бути частиною ширшої гібридної стратегії тиску на країни Європи та Альянсу.

    Зона потенційного впливу російських систем GPS-спуфінгу, за оцінками литовських експертів, охоплює значну частину Північної та Східної Європи. У зоні ризику опиняються акваторія Балтійського моря, Естонія, Латвія, Литва, велика частина Польщі, а також окремі регіони Фінляндії, Швеції та навіть Білорусі. Це означає, що порушення навігаційних сигналів може впливати як на цивільну авіацію, так і на морське судноплавство, де точність GPS є критично важливою для безпеки маршрутів.

    Окрему увагу литовські фахівці звертають на вплив таких технологій на мобільні та телекомунікаційні мережі. У прикордонних районах Литви, особливо поблизу Калінінградської області, вже фіксуються перебої у роботі зв’язку та зниження якості сигналу. За спостереженнями, інтенсивність цих збоїв може зростати у періоди активізації російських систем радіоелектронної боротьби, зокрема на тлі атак українських безпілотників по території Російської Федерації.

    Литовська сторона наголошує, що такі дії створюють не лише технічні незручності, а й реальні ризики для безпеки. Авіаційні служби змушені коригувати маршрути або переходити на резервні системи навігації, що підвищує навантаження на операторів і збільшує ризики помилок. Морські перевізники також стикаються з труднощами у точному визначенні координат, що особливо небезпечно у вузьких судноплавних зонах Балтійського моря.

    Європейські експерти з безпеки вже тривалий час попереджають, що Росія активно використовує засоби радіоелектронної боротьби як інструмент гібридного впливу. Подібні методи дозволяють чинити тиск на країни ЄС і НАТО без прямого військового зіткнення, створюючи постійну напругу в критичній інфраструктурі та змушуючи держави витрачати додаткові ресурси на захист навігаційних і комунікаційних систем.

    На тлі цих подій українські розвідувальні структури також повідомляють про посилення російських гібридних операцій, зокрема в інформаційній сфері. За їхніми даними, паралельно з технічними засобами впливу Москва активізує дезінформаційні кампанії, спрямовані на дестабілізацію ситуації в Україні та послаблення міжнародної підтримки Києва.

    Таким чином, ситуація з GPS-спуфінгом у Балтійському регіоні розглядається як частина ширшої системної стратегії, яка включає як кібернетичні та радіоелектронні методи впливу, так і інформаційні операції. Експерти наголошують, що такі дії поступово формують нову реальність гібридної безпеки в Європі, де межа між військовими та невійськовими загрозами стає дедалі більш розмитою.