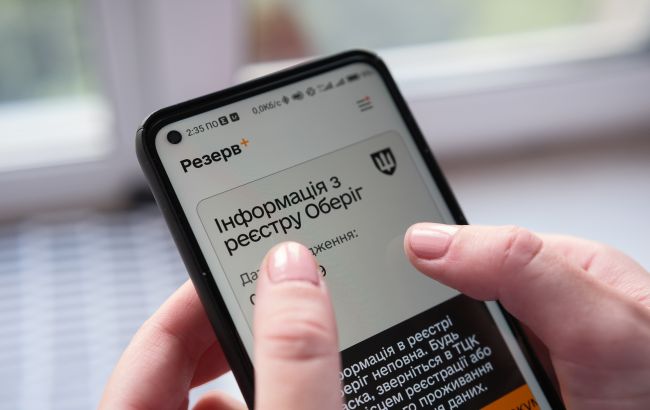
Служба безпеки України спільно з Національною поліцією повідомили про ліквідацію масштабного хакерського угруповання, яке створило та поширювало фейкову копію державного мобільного застосунку “Резерв+”. За даними правоохоронців, зловмисники організували повноцінну онлайн-платформу, що зовні повністю імітувала офіційний сервіс Міністерства оборони України, і на її основі побудували платну схему доступу, яка дозволяла користувачам втручатися у власні військово-облікові дані та формувати неправдиві електронні документи.
За інформацією СБУ, доступ до підробленого сервісу коштував близько 1200 гривень на місяць, а схема працювала за моделлю підписки, де користувачі отримували логін і пароль до “особистого кабінету”, який імітував функціонал державного застосунку. У цьому кабінеті, як стверджують слідчі, можна було змінювати дані про військовий облік, а також формально “вносити” інформацію про відстрочку від призову, яка в реальності не мала жодної юридичної сили, але використовувалася для створення підроблених електронних документів.
Правоохоронці зазначають, що ключовим елементом схеми була максимальна візуальна схожість із офіційним “Резерв+”, що дозволяло вводити в оману користувачів і створювати ілюзію легітимності операцій. Надалі ці дані, за версією слідства, використовувалися деякими особами для пред’явлення під час перевірок представникам територіальних центрів комплектування та співробітникам поліції, що фактично становило спробу використання підроблених цифрових документів у правовому полі.
За попередньою інформацією кіберпідрозділів, у системі фейкового застосунку було зареєстровано понад 4 тисячі користувачів, що свідчить про масштабність нелегальної інфраструктури та наявність стабільного попиту на подібні послуги. Слідство вважає, що організатори не лише створили технічну копію державного сервісу, але й вибудували систему регулярного доходу з абонентською платою, технічною підтримкою та оновленням функціоналу.
Операцію з викриття та припинення діяльності угруповання провели кіберфахівці СБУ разом із Департаментом кіберполіції. Обшуки відбулися у Києві, Рівному та Черкасах, де проживали та працювали ймовірні учасники схеми. Під час слідчих дій було вилучено комп’ютерну техніку, серверне обладнання, мобільні телефони, носії інформації, а також банківські картки та SIM-картки, які можуть містити дані про фінансові операції та адміністрування сервісу. Одночасно з цим фейковий застосунок був заблокований на всіх виявлених ресурсах.
У СБУ повідомили, що двом затриманим уже оголошено про підозру. Їм інкримінують перешкоджання законній діяльності Збройних сил України в особливий період та підроблення офіційних документів, вчинене за попередньою змовою групою осіб. Максимальна санкція за цими статтями передбачає до восьми років позбавлення волі.
Правоохоронці наголошують, що подібні схеми становлять не лише фінансову або кіберзагрозу, а й потенційний ризик для системи військового обліку в умовах воєнного стану, оскільки можуть використовуватися для масового введення в оману громадян та підриву довіри до державних цифрових сервісів. У СБУ підкреслюють, що будь-які спроби копіювання або зламу державних застосунків з метою отримання неправомірної вигоди будуть жорстко припинятися.
Паралельно кіберполіція нагадує, що в Україні зберігається високий рівень кіберзагроз, зокрема через фішингові атаки, розсилки фейкових повідомлень від імені державних установ та використання шкідливого програмного забезпечення для викрадення особистих даних і банківської інформації громадян.